Üks levinumaid veebiservereid tabavaid ründeid on nende kasutamine spämmi saatmiseks.
Uurides postilistiga liitumisi või uusi kasutajakontosid veebipoes võib hakata silma hulk tundmatute nimedega Yahoo, Gmaili ja Hotmaili e-poste.
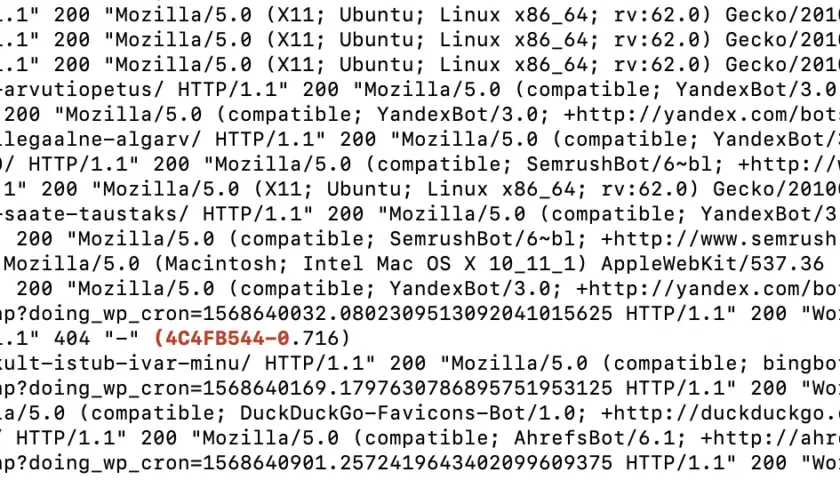
Aidates iga nädal aeglaselt avanevaid ja otsirobotite koorma all ägavaid veebe elule äratada hakkavad mõned asjad korduma. 5 peamist nippi sai Tallinn...

WordPressi meediateegis tekitab segadust hulk infolahtreid: Alternatiivtekst, Pealkiri, Allkiri ja Kirjeldus. Kas ja mida sinna kirjutada?
Haak või kõrvalepõige on nagu nõudepeatus või küsimus "kas astun töölt koju tulles poest läbi?" ehk kellegi poolt kirjutatud koodi on taotluslikult...

5-20. oktoobril toimub üle kogu Euroopa #CodeWeek'i raames 29157 erinevat töötuba, koolitust jm sündmust eesmärgiga anda võimalikult paljudele võimalus...

Enamus veebilehtede vastu suunatud rünnakutest kasutab ära mõnda koodis olevat nõrkust, neist levinuimad on ebapiisav kasutajaõiguste või külastaja...

Käes on Locked Shields küberõppuse nädal ... aga kui sa ei ole LSil, siis on sul kindlasti aega tegeleda päris pahavaraga.

Sattusin puhastama ühte WordPressi, mille puhul oli ilmseks sissetungi-viisiks halduri-õigustes kasutaja parooli ära-arvamine.
WordPress ja pluginad vajavad igapäevast ja soovitavalt automaatset uuendamist, sest nagu näitab järjekordne juhtum, suurendab uuenduse avaldamine probleemi...
Kaks korda aastas toimuv e-smaspäeva poodlemis-kampaania on Zone jaoks erilise tähendusega: kuna me oleme aastaid olnud eelistatuim valik e-poe veebimajutuse...

Oktoober on Euroopa küberturvalisuse kuu ja seetõttu on paslik hetk ette võtta selline populaarne küberkuritegevuse liik nagu sextortion.
Tuntud mantra kohaselt aitab veebirakendust turvalisena hoida sage uuendamine. Järgimist väärt soovitus, aga paraku leiab ka haavatavusi, mille puhul...