Vaata, kuidas kelmidel CEO-pettus nihu läks!
Nagu ma “Kas saaksid kiiresti ühe maksekorralduse teha?” postituses selgitasin, on selle skeemi taga tõenäoliselt veebiskanner, mis tuvastab ettevõtte juhi nime ja paneb raamatupidaja või üld-aadressile teele võltsitud saatja-aadressiga kirja. Kui kirjale vastata, saadetakse info makse saaja kohta ning vajadusel mõeldakse välja mingi põhjus miks on kiire ja asjakohast arvet saata ei saa.
Meie saime täna aga sellise kirja:
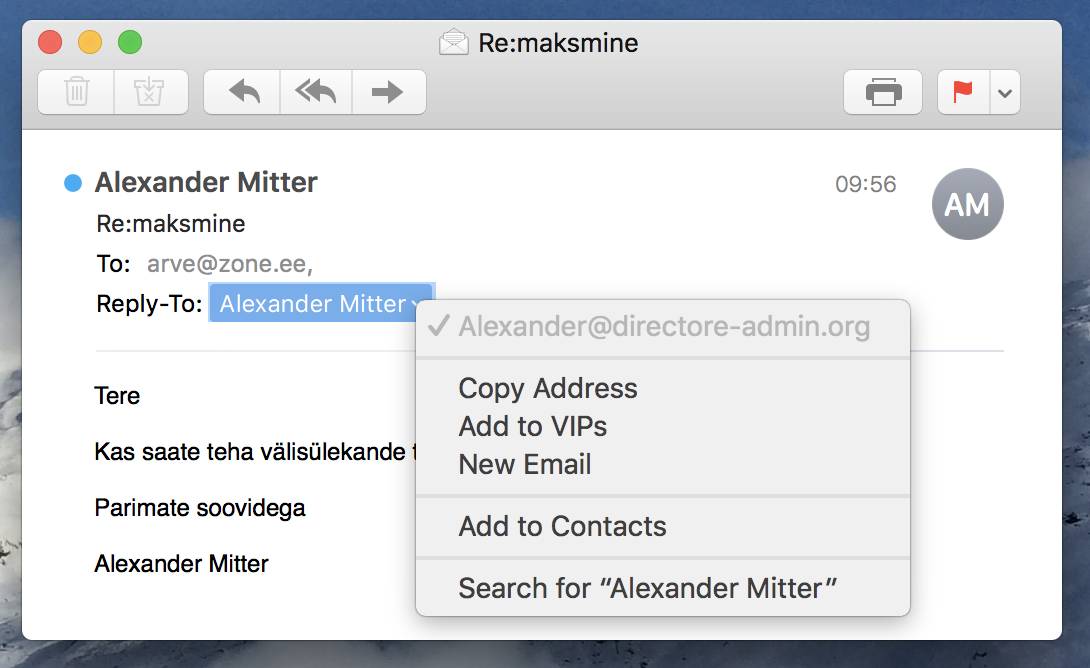
Üle kontori kõlas kooris “Alex, who the heck is Alex?” … kuniks Ardi taipas, miks see nimi kangesti tuttav tundub: kui googeldada zone manager alexander mitter on esimene vaste paari-aasta-tagune uudis “veebi suitsuanduri” Nimbusec’i lisamisest Zone+ alla. Ja sealt leiab tsitaadi:
Cumulo’s partner relations development manager Alexander Mitter described Nimbusec’s mission: “Cyber attacks are not only aimed at high profile targets anymore, it is a phenomenon that targets the whole society. The mission of Nimbusec is to stay a step ahead of the criminals, watch over our clients websites and alert them when problems arise. This way we help our customers avoid financial and reputation loss. […]
Rrrright, Alex on meil ju igapäevaselt olemas Skype-chatis, kus me Nimbusec’i tehnilist tiimi vale-positiivsetest ja vale-negatiivsetest pahavara-leidudest teavitame.
Mu algne oletus oli, et veebist leitakse firma kontakti-leht ning sealt tuvastatakse manager / CEO vms oluline panjandrum – aga paistab, et nad on suutelised leidma täiesti suvalistest tekstides juhi-rollile viitava sõna kõrvalt nimesid ning nende nimel info@ aadressile kirjutama. Meie saime sama kirja ka arve@zone aadressile.
Moraal?
- tõepoolest, me räägime Zone veebis teenustest, tehtust, tehnopoliitikast ja küberturvast – aga “who the heck is zone?” on >80% osas katmata ja robotil polnud absoluutselt mingit võimalust tuvastada kes on CEO, kes konduktor või kes büroo-assistent (samas ma ise alati heameelega tutvun enne ostu ettevõtte taustaga)
- jah, selle kelmuse taga on üsna juhm veebiskanner ning kellelgi pole vaja karta, et tema postkasti-parool vms mitte-avalikud andmed oleks lekkinud
- võtame asja rahulikult, sest kuniks me ei teosta ülekandeid ilma korrektselt vormistatud ja asjakohaselt aktsepteeritud raamatupidamise algdokumendita (laiemalt tuntud kui “arve”) puudub ka risk kelmuse ohvriks langeda
Populaarsed postitused
Zone’i järgmine peatükk: miks liitusime Your.Online’iga?
Tubli kolmas ehk mida õpetas meile WordPress Hosting Performance Benchmarks 2026?

Võidujooks turvaauguga: WP2Shell